授权内容来源:纷享销客原文。客户案例、市场数据与合作伙伴信息保留原有归属。
六大层面保障客户实现安全、稳健、可持续的发展
物理安全措施
确保我们的设施具备稳定地对抗物理入侵的能力。
网络安全措施
包括先进的防火墙、入侵检测系统和网络隔离技术,保障客户数据在传输和存储过程中的安全。
应用安全措施
运用最新的代码审计和漏洞扫描技术,保证我们的软件产品能够抵御各种攻击。
主机安全措施
建立了严格的安全基线,部署了主机入侵检测系统和病毒防护软件,持续对主机进行系统加固,及时发现漏洞并进行修复,确保主机运行安全。
数据安全措施
采用加密技术并采取了严格的数据访问控制策略,确保客户数据的机密性、完整性和可用性。
组织人员安全措施
建立了信息安全委员会,委员会负责制定公司的安全政策,并领导信息安全保障团队协同各组织单元执行安全保障工作,确保组织和员工遵守安全政策与规范。
多项安全合规认证,符合安全标准和法规要求
等保三级认证
信息系统安全等级保护
纷享销客系统已成功通过公安部信息系统安全等级保护三级评定,并正式取得备案证明。为了保障系统安全策略的有效实施,公司每年均会进行严格的信息系统安全等级保护测评。
ISO 27001 认证
信息安全管理体系
ISO27001是信息安全领域公认的管理体系标准,它要求企业在信息安全方面建立并维护一套科学、有效的管理体系。
ISO 9001认证
质量管理体系
ISO 9001作为全球公认的最具权威性的质量框架被全球众多组织广泛采纳和应用。它不仅为质量管理体系提供了统一标准,也为组织整体管理体系的建设提供了重要参考。
ISO 20000认证
信息技术服务管理体系
ISO20000 是针对组织内部IT服务管理而设立的国际标准。该标准致力于协助组织识别并优化其IT服务的关键流程,从而确保所提供的IT服务既高效又符合客户和业务需求。
ISO 27701认证
个人隐私信息管理体系
ISO27701,全称为“个人隐私信息管理体系”(Personal Information ManagementSystem,简称PIMS),是一个针对个人身份信息(Personally ldentifiableInformation,简称PII) 控制者和处理者的框架。该标准旨在通过隐私控制管理,降低个人隐私权所面临的各种风险。
SOC1 TypeⅡ报告
客户财务报表审计
SOC1 Type Ⅱ报告重点关注客户财务报表的审计,通过对财务收入数据来源的认证,确保数据可靠性,从而验证基于该收入数据的后续财务认定的准确性。
SOC2 TypeⅡ报告
全流程安全性审计
SOC2 Type Ⅱ报告则专注于纷享销客CRM平台服务全流程的安全性审计。报告涵盖了SaaS服务所涉及的研发、运维、安全等多个方面,全面评估了平台在服务交付过程中的安全性和可靠性。
ISO 42001认证
人工智能管理体系国际标准
ISO 42001 是国际标准化组织 (ISO) 发布的全球首个人工智能管理体系国际标准,于 2023 年正式实施。这一认证标志着纷享销客在人工智能技术研发、应用及管理领域已接轨国际领先水准,为企业级 AI 应用的安全、可信、可持续发展提供坚实保障。
纷享销客完成全栈信创认证,以领先实力筑牢国产化根基
纷享销客作为国内SaaS领域 Agentic CRM 的创领者,已构建完善的信创适配能力与安全合规体系,先后完成麒麟软件适配认证、飞腾产品兼容性证明、中电科金仓兼容性认证、东方通产品兼容互认证明,在操作系统、芯片、数据库、中间件四大信创关键领域实现全栈适配。
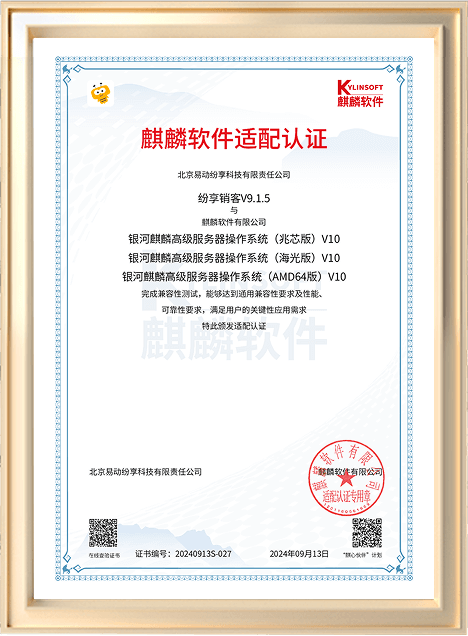
麒麟软件适配认证
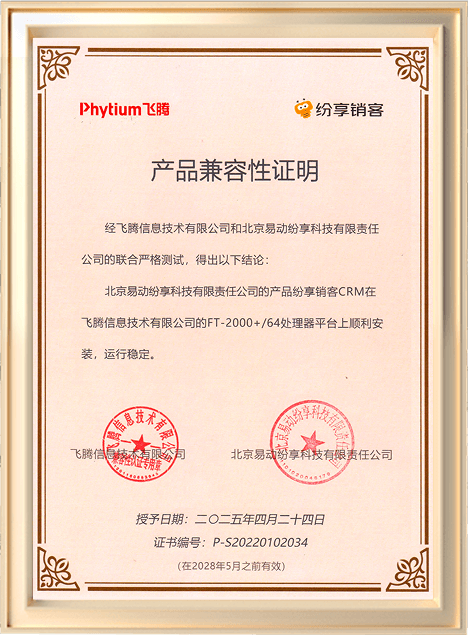
飞腾产品兼容性证明
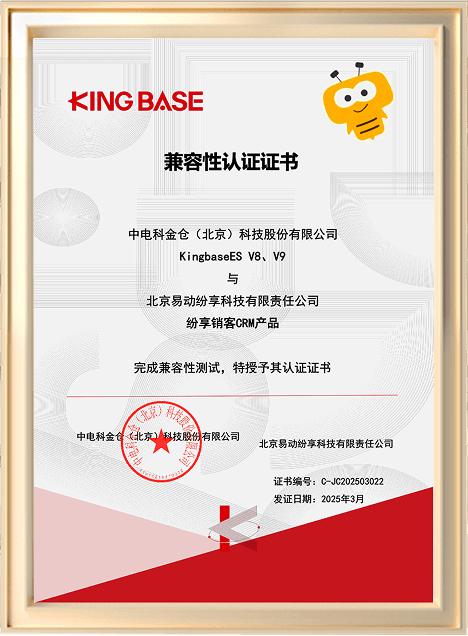
中电科金仓兼容性认证
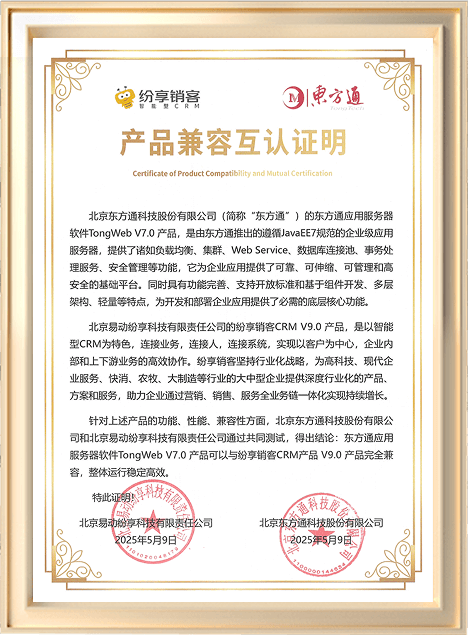
东方通产品兼容互认证明
纷享销客安全体系获得7000+大中型企业客户信任